Integrated Management Controller : administrer un serveur même quand son système ne répond plus
Un Integrated Management Controller est un contrôleur embarqué qui permet de surveiller et d’administrer le matériel d’un serveur à distance, indépendamment de l’accès habituel au système d’exploitation. Chez Cisco, il est nommé Cisco IMC ou CIMC. Il sert notamment à consulter l’état matériel, accéder à une console distante et gérer l’alimentation, sous réserve que le contrôleur reste alimenté et joignable.
Pour comprendre ses possibilités, il faut distinguer trois niveaux : le contrôleur intégré au serveur, les outils de gestion centralisée et les solutions de collecte de journaux. Leurs fonctions sont complémentaires, mais ne sont pas interchangeables.
Un accès au matériel distinct du système d’exploitation
Le terme Integrated Management Controller désigne un contrôleur de gestion intégré. Le Cisco IMC appartient à la catégorie des Baseboard Management Controllers (BMC), des composants embarqués sur la carte système. Cisco le présente pour les serveurs UCS concernés, notamment les C-Series, ainsi que les serveurs de stockage S-Series. Cette mention ne signifie pas que toutes les générations offrent exactement les mêmes possibilités.
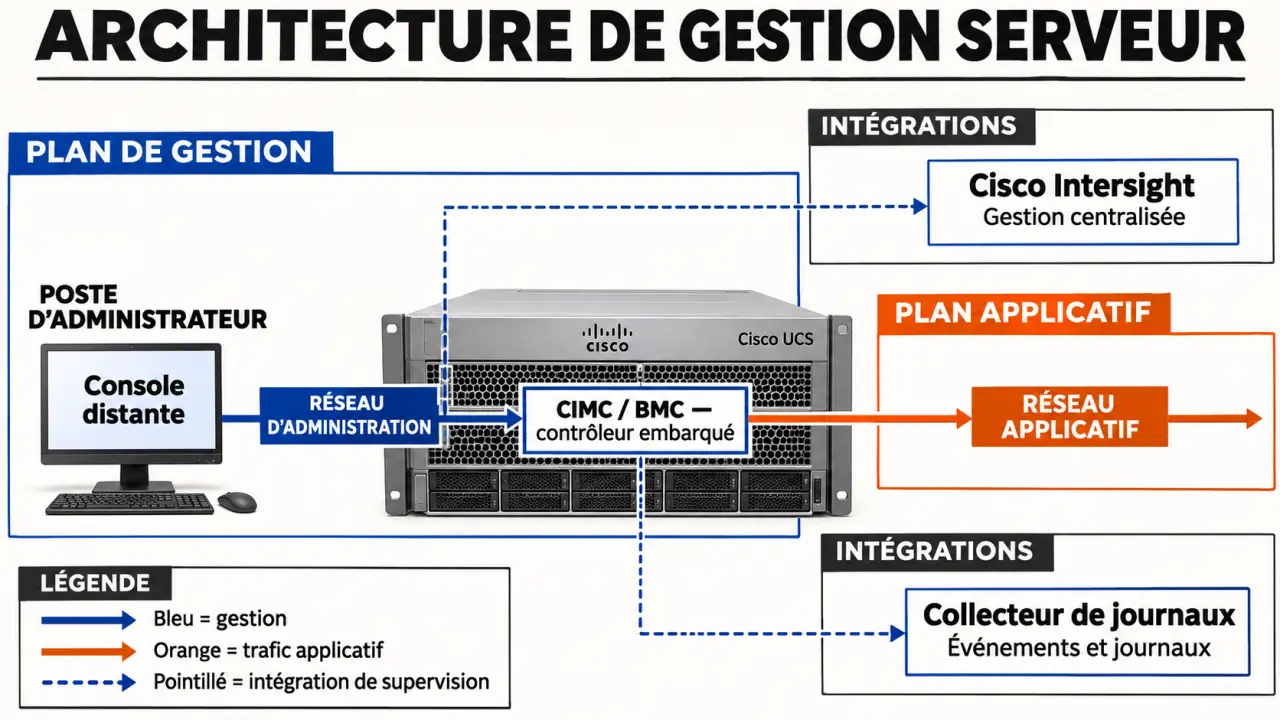
Sa particularité est la gestion hors bande, ou out-of-band management. Une administration réalisée depuis le système d’exploitation dépend du fonctionnement de celui-ci et de ses services. Le contrôleur propose un chemin d’administration distinct, utile lorsque le serveur ne démarre pas correctement ou que son accès réseau habituel est indisponible.
Cette indépendance a toutefois des limites : une panne privant le contrôleur de son alimentation ou une rupture du réseau de gestion peut empêcher son utilisation. Hors bande ne signifie donc pas « accessible en toutes circonstances ».
On peut voir le réseau d’administration comme un pont de maintenance vers le serveur : il doit rester praticable lorsque la voie utilisée par les applications est coupée. Si les deux accès dépendent du même équipement réseau défaillant, cette voie de secours perd son intérêt. Lors de la conception, repérer ces dépendances communes aide à évaluer la résilience réelle de l’accès distant, au-delà de la simple présence d’un contrôleur.
Les opérations possibles, du diagnostic au redémarrage
Observer avant d’intervenir
L’IMC permet de consulter un inventaire matériel et des informations sur l’état de santé du serveur. Ces éléments aident à identifier les composants présents et les défauts signalés. Les alertes et les journaux complètent cette vue : ils permettent de replacer un incident dans sa chronologie, plutôt que de se fier uniquement à l’état affiché au moment de la connexion.
Face à un serveur inaccessible, une démarche raisonnable consiste à consulter d’abord son état matériel et les événements récents. Une alerte matérielle et une panne applicative n’appellent pas nécessairement la même intervention. Le contrôleur apporte une visibilité sur la plateforme, mais ne remplace pas le diagnostic du système ou des applications.
Agir sur la console, l’alimentation et le démarrage
Le vKVM, pour clavier, vidéo et souris virtuels, fournit un accès à la console distante. Il permet notamment d’observer le démarrage sans être physiquement devant le serveur. Le contrôle de l’alimentation constitue une autre fonction importante, à utiliser avec précaution : une coupure forcée peut interrompre des écritures et entraîner une perte de données.
ITGLOBAL mentionne également VBoot et le démarrage ponctuel sur un périphérique, ainsi qu’un assistant de configuration RAID hors bande. Ces fonctions doivent être vérifiées pour la plateforme concernée. Une modification RAID, en particulier, ne doit pas être considérée comme une opération anodine sur un serveur contenant des données.
Préparer les mises à jour du firmware
L’inventaire et la gestion du firmware font partie des usages décrits. ITGLOBAL cite les mises à jour du BIOS, de Cisco IMC et des cartes Cisco UCS VIC, ainsi que des opérations multi-systèmes concernant RAID et LOM. Certaines opérations mobilisent des outils associés, comme le Non-interactive Host Update Utility, et ne relèvent pas nécessairement du contrôleur seul.
Avant toute mise à jour, vérifiez les compatibilités entre composants, les prérequis de l’utilitaire et les interruptions attendues. Prévoyez ensuite un contrôle des versions installées et de l’état matériel : lancer une mise à jour ne suffit pas à confirmer son bon déroulement.
Choisir entre interface Web, CLI et protocoles de gestion
Les interfaces répondent à des usages différents. L’interface Web convient à une consultation interactive ; la ligne de commande facilite des opérations textuelles ; une API permet l’intégration dans des processus automatisés. Leur disponibilité et leur périmètre doivent être contrôlés dans la documentation du modèle et du firmware installés.
| Accès ou protocole | Usage à envisager | Point à vérifier |
|---|---|---|
| Web UI | Consulter l’inventaire, les états et les paramètres | Fonctions exposées par la version installée |
| CLI | Administrer en ligne de commande | Commandes et droits nécessaires |
| XML API | Automatiser des opérations de gestion | Objets et actions disponibles |
| SNMP | Intégrer la supervision matérielle | Versions, informations et notifications prises en charge |
| IPMI et Redfish | Utiliser des interfaces de gestion de plateforme | Compatibilité et opérations réellement implémentées |
ITGLOBAL cite précisément SNMP v2 et v3, IPMI v2.0 et Redfish v1.01. Ces numéros ne constituent pas une matrice de compatibilité actuelle pour tous les serveurs Cisco UCS. Ils doivent être confrontés à la documentation correspondant au matériel déployé avant de retenir un protocole ou de développer une automatisation.
Enfin, les interfaces ne sont pas équivalentes : la présence d’un protocole ne garantit pas qu’il expose toutes les actions proposées dans l’interface Web. Pour un besoin précis, vérifiez l’opération attendue, pas seulement le nom du protocole.
Passer d’un serveur à un parc sans confondre les outils
Cisco IMC/CIMC est le contrôleur embarqué. Cisco IMC Supervisor est un outil distinct, décrit pour la gestion de plusieurs systèmes. Sa présentation mentionne la découverte par plages d’adresses IP, masque de sous-réseau, fichier CSV ou liste d’adresses, ainsi que l’inventaire consolidé, les étiquettes et le contrôle d’accès par rôle.
La fonction Call Home, décrite dans cette présentation d’IMC Supervisor, concerne l’envoi d’alertes par courriel pour des défauts critiques. Il ne faut donc pas attribuer automatiquement toutes ces capacités multi-serveurs à chaque contrôleur individuel. Pour un déploiement, vérifiez aussi le statut de support de l’outil envisagé.
Cisco Intersight représente une autre couche : Cisco présente son intégration avec IMC dans une logique de gestion via une plateforme SaaS. Le périmètre accessible dépend des conditions d’intégration et des plateformes prises en charge ; il ne se déduit pas de la seule présence d’un IMC.
Axoflow répond à un besoin différent : collecter et exploiter les journaux IMC. Sa documentation décrit l’ajout d’étiquettes et l’utilisation de champs dans des traitements ou des recherches. Collecter des événements n’équivaut pas à piloter l’alimentation ou à gérer le firmware.
Préparer un accès distant exploitable et sécurisé
La configuration exacte varie selon le serveur. Plutôt que d’appliquer une procédure universelle, préparez les éléments suivants avant l’ouverture de l’accès :
- Identifier la plateforme : modèle, génération, version IMC et documentation correspondante.
- Préparer le réseau de gestion : adressage, chemin d’accès et restrictions réseau adaptées.
- Définir les comptes : identifiants individuels et droits limités aux opérations nécessaires.
- Choisir les services : activer uniquement les interfaces utiles et vérifier leurs paramètres de sécurité.
- Tester l’exploitation : consultation de l’inventaire, accès console, réception des alertes et collecte des journaux.
Évitez d’exposer directement l’interface de gestion à Internet. Privilégiez un réseau d’administration contrôlé et une méthode d’accès distant sécurisée conforme aux règles de votre organisation. Le contrôleur pouvant agir sur l’alimentation et certains paramètres matériels, son accès mérite une protection au moins aussi rigoureuse que celle des comptes d’administration du serveur.
Le bon critère de réussite n’est pas simplement l’ouverture de l’interface Web : c’est la capacité à diagnostiquer un incident et intervenir avec les bons droits, tout en sachant quelles actions appartiennent au contrôleur et lesquelles nécessitent une plateforme complémentaire.